Wie regelt wat
FixControl is een gehoste dienst. Twee groepen mensen hebben beveiligingsknoppen in handen, en deze pagina houdt ze uit elkaar:
- Je organisatiebeheerder — een gebruiker met de rol Admin in je workspace. Sommige audit- en goedkeuringstaken staan ook open voor Managers; dat staat er dan bij.
- Het FixControl-platformteam (platformbeheerders) — medewerkers van FixControl die de dienst beheren. Een aantal knoppen is bewust geen self-service en regelen zij op verzoek.
| Wat | Je organisatiebeheerder | FixControl-platformteam |
|---|---|---|
| Gebruikers en rollen in je workspace | Gebruikers aanmaken, bewerken, deactiveren en verwijderen en hun rol instellen onder Instellingen → Gebruikers. | — |
| 2FA-beleid | "2FA verplicht voor alle leden" aanzetten (Instellingen → Beveiliging → Organisatiebeveiliging). | Een kwijtgeraakte authenticator resetten. |
| Sessies beëindigen | Sessies intrekken voor één gebruiker of voor je hele workspace. | Intrekken over het hele platform; de sleutels roteren waarmee sessies worden ondertekend. |
| Toegang tot een tweede workspace voor een bestaande gebruiker | Vraag het aan FixControl. | Het lidmaatschap toekennen, wijzigen of intrekken. |
| SSO (OIDC) en SCIM-provisioning | De gegevens van je identity provider aanleveren en het aanvragen. | De provider instellen en het SCIM-token uitgeven. |
| Projectautorisatie en connectorbeleid | Vraag het aan FixControl; projectleden beheren zodra het aan staat. | Het voor je workspace aanzetten. |
| Auditlog | Inzien, exporteren (Pro- en Enterprise-abonnement), de bewaartermijnen instellen die je organisatie afdwingt. Managers kunnen ook inzien en exporteren. | De ketenverificatie elk uur draaien; het platformbrede auditvenster instellen. |
| Verzoeken tot wissen (AVG) | Het verzoek indienen. | Het uitvoeren, met twee platformbeheerders. |
| De hele workspace verwijderen | Vraag het aan FixControl. | Inplannen, terugzetten of definitief wissen. |
| TLS, encryptie, database-isolatie | — | Beheren. |
Tenant-isolatie
Elke organisatie is een aparte tenant, in het product een workspace genoemd. Andere FixControl-klanten kunnen je issues, e-mails, klantgegevens, codebases en AI-memory niet lezen. De mechanismen:
- Row-level security in de database. Tenanttabellen worden beschermd door Postgres row-level security die dichtvalt bij twijfel: een query zonder ingestelde tenant levert niets op in plaats van alles. Op de gehoste dienst is deze strikte modus verplicht; zonder start de applicatie niet.
- Controles in de applicatie daarbovenop, zodat een gebruiker uit een andere tenant geen record van jou kan ophalen, ook niet met een zelfgebouwde URL of API-call.
- Toegang door het platformteam wordt ge-audit. Als FixControl-medewerkers over tenants heen lezen, doen ze dat onder een ge-audite platformbeheerderscontext; je workspace binnengaan voor support wordt vastgelegd als audit-event.
Binnen je eigen workspace zijn de schermen en de API workspace-breed: een lid kan de data van de workspace lezen, niet alleen die van de eigen projecten (tenzij projectautorisatie voor je workspace aan staat). Wat de AI ophaalt voor een agent-run is smaller: dat volgt de projectscope — het project, de gekoppelde codebases en je organisatiebrede bronnen.
Encryptie en secrets
- Onderweg: HTTPS met certificaten die FixControl beheert.
- Opgeslagen inloggegevens (integratietokens, mailboxwachtwoorden, API-secrets): versleuteld met AES-256-GCM onder een datasleutel die specifiek is voor jouw tenant. Die datasleutels zijn op hun beurt versleuteld met een sleutelring die FixControl op zijn servers beheert.
- Eigen sleutels (BYOK) worden niet aangeboden.
- Wachtwoorden worden opgeslagen als bcrypt-hash en zijn niet terug te halen, alleen te resetten.
Broncode en AI-modelproviders
Weet waar je code naartoe gaat:
- Als je een codebase koppelt, clonet en pullt FixControl de repository op zijn eigen servers. Elke agent-run werkt in een eigen wegwerp-worktree.
- Om code te analyseren en aan te passen, stuurt FixControl broncode naar AI-modelproviders (standaard Anthropic). De providerconfiguratie geldt voor het hele platform en wordt door FixControl ingesteld; je organisatiebeheerder kan per agent een voorkeursmodel kiezen, geen andere provider.
- FixControl heeft geen eigen trainingspijplijn voor je data.
- Draait je organisatie de FC Agent voor validatie, dan verplaatst dat de uitvoering van checks naar je eigen omgeving; het verandert niet waar code wordt gecloned of welke providers broncode ontvangen.
Hostinglocatie en subverwerkers staan in de privacyverklaring; volgens die verklaring wordt er gehost in de EU (Nederland).
Auditlog
Beveiligingsrelevante acties — goedkeuringen, wijzigingen in instellingen en beleid, wijzigingen in gebruikers en rollen, logins, supporttoegang door het platformteam en meer — schrijven een regel in de auditlog. Elke regel legt de actor vast (een gebruiker, een API-key of het systeem), de eventnaam (bijvoorbeeld patch.approved), het doel, de tenant en de gewijzigde velden, met gevoelige waarden weggelakt.
De log is hash-geketend en append-only:
- Elke regel komt in één globale reeks, met een hash die hem aan de vorige regel koppelt. Een export voor je organisatie is een deel van die globale reeks, geen eigen reeks. Een regel aanpassen zou elke latere hash breken.
- De database weigert
UPDATEenDELETEop de ledger-tabellen buiten een ge-audit onderhoudspad, dus aanpassingen worden voorkomen in plaats van alleen opgemerkt. - FixControl verifieert de keten elk uur.
Waar je hem vindt
Open Instellingen → Audit. De auditlog is zichtbaar voor Admins en Managers; zet Geavanceerde instellingen tonen aan als je hem niet ziet. De badge bovenaan toont de laatste uurlijkse uitkomst:
- Keten geverifieerd — de laatste verificatie liep de keten zonder breuk na.
- Ketenbreuk — de verificatie stopte bij een reeksnummer. De regels daarvóór kloppen nog; neem contact op met FixControl en noem dat nummer.
- Nog niet geverifieerd — er is nog geen uurlijkse uitkomst vastgelegd.
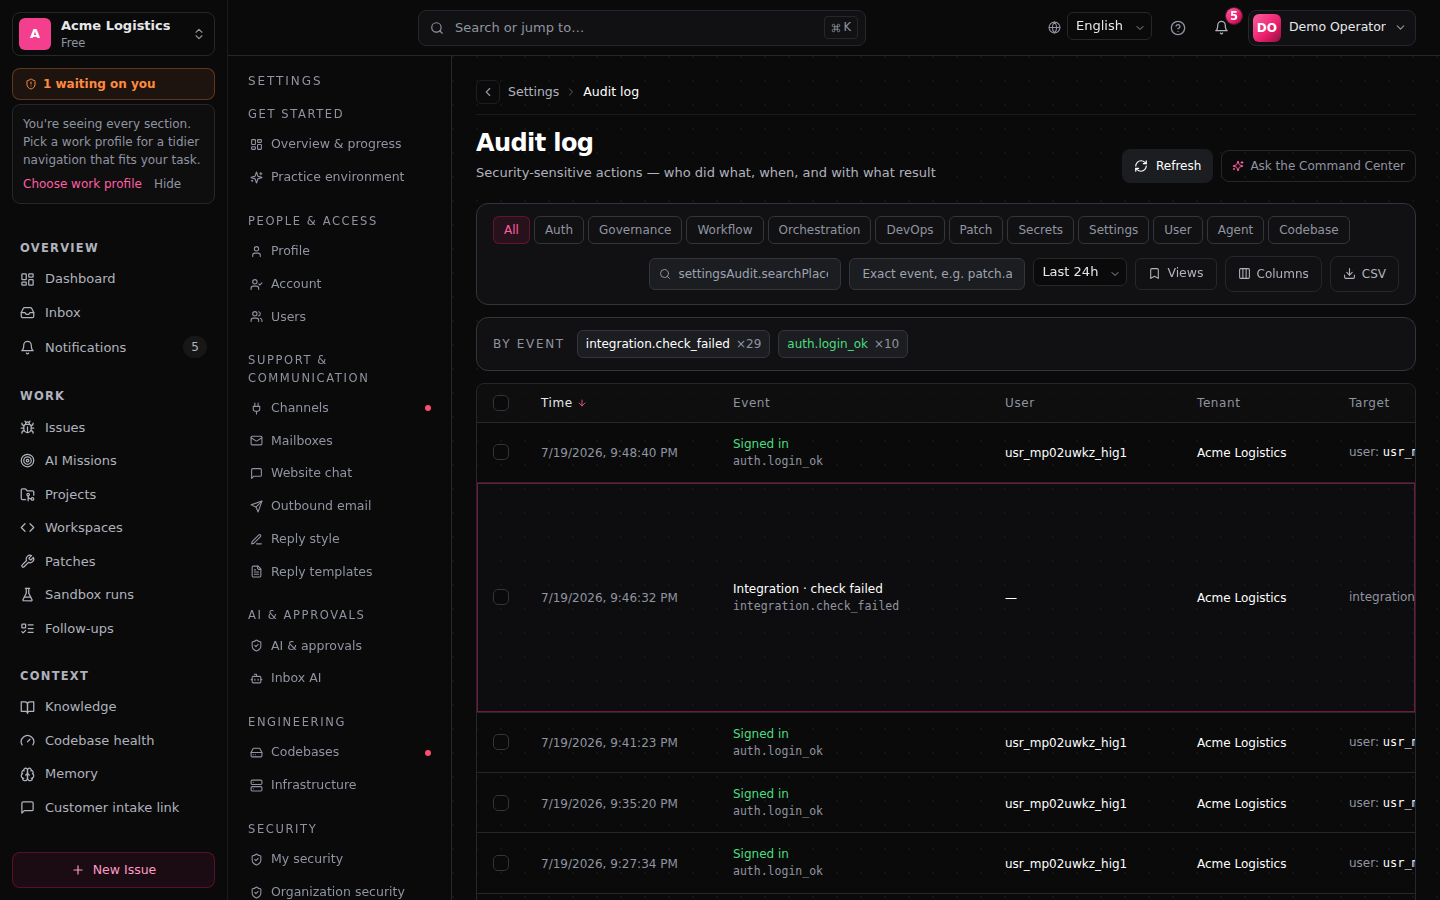
Export
Admins en Managers kunnen de auditregels van hun organisatie exporteren via Instellingen → Audit → Exporteren, op het Pro- en Enterprise-abonnement. Op andere abonnementen wordt de export geweigerd met een duidelijke reden, en die weigering wordt vastgelegd.
De export is een CSV in een ondertekende envelop. Elke regel bevat zijn chain_seq, prev_hash en entry_hash. De envelop is met HMAC ondertekend met een sleutel die FixControl beheert, dus de handtekening bewijst dat het bestand na export niet is gewijzigd. Het is geen onafhankelijke verificatie van de keten door een derde partij.
Bewaartermijnen
Het bewaarvenster van de auditketen is platformbreed: 365 dagen op de gehoste dienst, met een ondergrens van 90 dagen. FixControl stelt het in, niet je organisatie. Opschonen verwijdert alleen het oudste aaneengesloten deel van de globale reeks en legt een anker vast, zodat de regels die overblijven verifieerbaar blijven; elke opschoonronde wordt zelf ge-audit.
Het veld voor audit-bewaring dat je voor je organisatie ziet, is daarom adviserend: het wordt opgeslagen en wijzigingen worden ge-audit, maar het schoont niets op. De regels van één organisatie midden uit een globale keten knippen zou de verificatie voor iedereen breken.
De vensters die je organisatie wel afdwingt, in te stellen door een Admin in de governance-console onder Audit & bewaring:
| Data | Minimum als je het instelt | Wat er gebeurt als het venster verstrijkt |
|---|---|---|
| Agent-traces | 7 dagen | Verwijderd. |
| Vrije tekst en bewijs bij goedkeuringen | 90 dagen | Weggelakt; het besluit zelf blijft bewaard. |
| Runtime-logs | 7 dagen | Verwijderd. |
| Inhoud van klantcommunicatie | 30 dagen | Weggelakt; het verzendrecord blijft. |
Alle vier staan standaard op 0, wat "bewaren" betekent. Een waarde tussen 1 en het minimum wordt geweigerd. Zie Governance.
De eventtijdlijn in de inbox-detailweergave is een aparte activiteitenstroom voor operators, geen onderdeel van de beveiligingsauditlog.
Verzoeken tot wissen
Als iemand vraagt om zijn persoonsgegevens te wissen, pseudonimiseert en lakt FixControl in plaats van te verwijderen. Dit is geen self-service: jij dient het verzoek in, en het FixControl-platformteam voert het uit met een 2FA-sessie, goedkeuring van een tweede platformbeheerder, een vastgelegde reden en het e-mailadres van de betrokkene getypt ter bevestiging. Het is niet terug te draaien.
- E-mailadres en weergavenaam worden overschreven, het account wordt gedeactiveerd en de sessies worden ingetrokken. Het gebruikersrecord houdt zijn id, zodat een eerdere goedkeuring nog steeds verwijst — naar een "gewiste gebruiker" in plaats van een naam.
- Inhoud die de persoon noemde als melder of afzender wordt ter plekke gepseudonimiseerd.
- Auditregels die de persoon noemden worden weggelakt: de inhoud wordt vervangen door een markering met de reden en een hash van wat is verwijderd, terwijl de ketenpositie en de hash van de regel blijven staan, zodat de keten blijft verifiëren.
- Eén beperking: regels die zijn geschreven vóór een wijziging in de manier waarop regelhashes worden berekend, nemen de inhoud direct mee in hun hash, dus die kunnen niet worden weggelakt zonder de keten te breken. Die regels worden geteld en teruggemeld bij het resultaat van het wissen, en ze verdwijnen zodra het bewaarvenster van de audit verstrijkt.
Waar wissen niet bij komt. Wissen werkt op identificatoren, niet op vrije tekst. Drie soorten inhoud hebben hun eigen route:
- Tekst bij goedkeuringen (omschrijving en besluitnotitie) — gewist door het bewaarvenster voor goedkeuringen, dat het besluit bewaart.
- Inhoud van klantcommunicatie — weggelakt door het bewaarvenster voor communicatie, dat het verzendrecord bewaart.
- Inhoud van de kennisbank — de automatische schrijver haalt e-mail- en telefoonachtige identificatoren weg vóór het opslaan; tekst die iemand met de hand in een kennisdocument typte, wordt niet opnieuw gescand. Verwijder het brondocument om het weg te halen.
Sessies
- Duur: 24 uur vanaf het inloggen, vast. Er is geen inactiviteitstimeout.
- Cookie: de sessie is een httpOnly-cookie, niet leesbaar voor scripts op de pagina.
- Uitloggen op dit apparaat: rechtsboven.
- Sessies intrekken: een Admin gaat naar Instellingen → Beveiliging → Organisatiebeveiliging, kaart Sessies intrekken, en kiest Eén gebruiker (op gebruikers-id) of Alle leden van één organisatie (je eigen). Een ingetrokken gebruiker logt gewoon opnieuw in. Een intrekking werkt binnen enkele seconden op alle FixControl-servers.
- Automatisch intrekken: een rol wijzigen, iemand deactiveren of verwijderen beëindigt diens sessies, zodat de wijziging direct geldt en niet pas als de sessie verloopt.
De sleutels waarmee sessies worden ondertekend, worden door FixControl geroteerd als expliciete, ge-audite handeling, niet volgens een vast schema. Intrekken over het hele platform is ook aan FixControl.
Sessies en workspaces
Een sessie is op één workspace tegelijk gescopet; gebruikers met toegang tot meerdere workspaces wisselen daartussen (Wisselen van workspace).
- Wisselen houdt de oorspronkelijke vervaltijd. Een wissel is geen nieuwe login en kan de sessie niet verlengen.
- Intrekkingen blijven gelden. Elke wissel wordt getoetst aan intrekkingen met de oorspronkelijke inlogtijd; een ingetrokken sessie kan zich niet terugwisselen.
- Een gebruiker intrekken logt hem uit in elke workspace. Intrekken werkt op het account, niet op de workspace waar je toevallig in zit.
- Het platformteam kan een actieve workspace binnengaan zonder lidmaatschap om je te ondersteunen. Ze werken daar met de Admin-rol, en het binnengaan wordt ge-audit. Een geblokkeerde workspace is op die manier niet bereikbaar.
De workspace van een sessie wordt op de server bepaald; hij wordt niet uit een header, een URL-parameter of een browserinstelling gehaald.
Wachtwoorden en tweestapsverificatie
- Wachtwoorden: minimaal 8 tekens.
- Tweestapsverificatie (2FA): ingebouwde TOTP met een authenticator-app, plus 10 herstelcodes voor eenmalig gebruik. Iedere gebruiker zet het zelf aan onder Instellingen → Beveiliging → Mijn beveiliging.
2FA-beleid voor de workspace
Onder Instellingen → Beveiliging → Organisatiebeveiliging staat de kaart 2FA-beleid voor deze workspace met de schakelaar 2FA verplicht voor alle leden.
- Alleen Admins kunnen het wijzigen, en ze moeten eerst zelf 2FA op hun account hebben. Elke wijziging wordt ge-audit.
- Staat het aan, dan komen leden zonder 2FA bij hun volgende login in de setup terecht en kunnen ze de app pas gebruiken als het aan staat. Dat geldt ook voor je Admins.
- Staat het uit, dan zijn je Admins niet verplicht 2FA te gebruiken. Het FixControl-platformteam heeft altijd 2FA nodig, ongeacht deze instelling.
- Gebruikers die via je identity provider inloggen (OIDC), krijgen hun MFA van die provider in plaats van van FixControl's 2FA.
Acties die een 2FA-sessie vragen
Gebruikersbeheer, instellingen wijzigen, agents, codebases, integraties en intake beheren, een toegepaste patch terugdraaien, bewaartermijnen wijzigen, een verificatie-oordeel kwijtschelden en governance-data definitief wissen vragen een sessie die met 2FA is bevestigd — zodra de gebruiker 2FA heeft ingesteld of het workspacebeleid het vereist.
Authenticator kwijt
Het FixControl-platformteam reset de registratie op verzoek; daarna zet de gebruiker 2FA opnieuw op. Met een herstelcode kan een gebruiker inloggen zonder iemand te hoeven benaderen.
Identity: SSO en SCIM
| Methode | Wanneer | Wie stelt het in |
|---|---|---|
| Wachtwoord + 2FA | Organisaties zonder enterprise identity provider. | Je Admin, onder Instellingen → Gebruikers. |
| OIDC single sign-on | Organisaties met een identity provider; MFA komt van de provider. | Het FixControl-platformteam, op verzoek. |
| SCIM 2.0 | Automatisch gebruikers aanmaken en afvoeren vanuit je identity provider. | Het FixControl-platformteam geeft het token uit; jij stelt je provider in. |
SAML staat op de roadmap en is nu niet beschikbaar. Zie Gebruikers & identity voor de details.
Two-person rule voor onomkeerbare platformoperaties
Vijf operaties vragen twee FixControl-platformbeheerders — één die goedkeurt, een ander die het uitvoert met een kortlevende goedkeuring voor eenmalig gebruik: de data van een workspace wissen, een gebruiker over het hele platform verwijderen, de hoofdsleutel voor encryptie roteren, een auditpartitie verwijderen en AVG-wissing van een betrokkene. Geen daarvan is terug te draaien. Elke stap, weigering en rate-limit-treffer wordt ge-audit.
Dit zijn operaties van FixControl, niet iets wat je organisatiebeheerder uitvoert. Een workspace inplannen voor verwijdering staat bewust niet op deze lijst, omdat dat 14 dagen terug te draaien is — zie Workspace verwijderen.
Bij een incident
Vermoed je een gelekt wachtwoord of ongewone activiteit:
- Trek de sessies in van het account (Instellingen → Beveiliging → Organisatiebeveiliging).
- Reset het wachtwoord of deactiveer de gebruiker (Instellingen → Gebruikers).
- Bekijk de auditlog op activiteit van dat account in de betreffende periode.
- Neem contact op met FixControl via /contact. Het platformteam kan in de platformlogs kijken en de keten voor je controleren.
Connectiviteit met private infrastructuur
Private Kubernetes-clusters, Argo, Jenkins en GitLab koppel je via de FC Agent: een dienst in je eigen omgeving die uitgaand via HTTPS verbinding maakt met FixControl en ondertekende, verlopende operaties voor eenmalig gebruik uitvoert. FixControl heeft voor die koppelingen geen inkomende toegang tot je netwerk nodig. Zie FC Agent — private infrastructuur.
Workspace verwijderen
Een hele workspace verwijderen is een ingeplande platformoperatie, geen knop in je instellingen. Vraag het aan FixControl; een platformbeheerder plant het in na het typen van de exacte workspacenaam.
- De toegang bevriest direct. De workspace blijft grijs zichtbaar in de switcher, met de reden erbij.
- De data blijft intact gedurende een herstelvenster van 14 dagen, waarin een platformbeheerder hem kan terugzetten.
- Na dat venster loopt het definitieve wissen automatisch en is het niet meer terug te draaien.
- Inplannen, terugzetten en wissen worden elk ge-audit. Exporteer je auditgeschiedenis vóór het wissen als je die nodig hebt.
Verwijderde items en terugzetten
Een issue, werksessie, project of codebase verwijderen is een zachte verwijdering: het verdwijnt uit het actieve werk, de verwijdering wordt ge-audit, en de goedkeuringsbesluiten, verificatie-oordelen en auditgeschiedenis blijven bewaard. Een Admin kan het terugzetten via de API; in de schermen is er nog geen knop voor.
Wat bewust niet wordt ondersteund
- Patches automatisch mergen. Een patch wordt geleverd als pull request of commit; mergen is jouw beslissing.
- Eigen encryptiesleutels (BYOK).
- Self-service workspace verwijderen. Zie Workspace verwijderen.
- Self-service SSO, SCIM, toegang tot een tweede workspace of projectautorisatie. Die zet het FixControl-platformteam op verzoek aan.
- SCIM-groepen koppelen aan FixControl-rollen. Groepen worden opgeslagen; rollen stel je per gebruiker in.
- SAML. Staat op de roadmap.
Veelgestelde vragen
Zien mijn klanten dat ik FixControl gebruik? Antwoorden gaan uit vanaf je eigen supportadres, zonder "Powered by"-badge.
Slaan jullie e-mails op in de database? Ja, de velden die nodig zijn voor de inbox (afzender, onderwerp, inhoud). Het issue verwijderen is een zachte verwijdering; zie Verwijderde items en terugzetten. De inhoud van communicatie kan worden weggelakt na een venster dat jij instelt.
Welke FixControl-medewerkers kunnen bij mijn data? Het platformteam kan je workspace binnengaan voor support en over tenants heen lezen onder een ge-audite platformbeheerderscontext. Die toegang wordt vastgelegd als audit-event.
Kan iemand bij FixControl de auditlog ongemerkt aanpassen? De database weigert wijzigingen in de audittabellen buiten een ge-audit onderhoudspad, en elke wijziging in een regel zou elke latere hash breken, wat de uurlijkse verificatie meldt. Een ondertekende export bewijst dat het bestand na export niet is gewijzigd.
Is FixControl SOC 2- of ISO 27001-gecertificeerd? Nog niet. FixControl heeft deze certificeringen nu nog niet.
Kan ik een vast IP-adres krijgen voor uitgaande webhooks? Op dit moment niet. Uitgaande webhooks dragen een HMAC-handtekening (X-FixControl-Signature), zodat ontvangers ze cryptografisch kunnen controleren in plaats van op bron-IP.